La conformità al GDPR non può essere trattata come un progetto con un inizio e una fine. Il regolamento richiede un livello di responsabilizzazione costante, verificabile e sempre aggiornato. Con OneTrust, le revisioni periodiche lasciano spazio a un programma continuo che mantiene i registri aggiornati, assicura il rispetto delle preferenze di consenso in tutti i sistemi coinvolti e consente di evadere le richieste degli interessati in modo tempestivo e documentato.

Trasforma la conformità al GDPR in un programma continuo
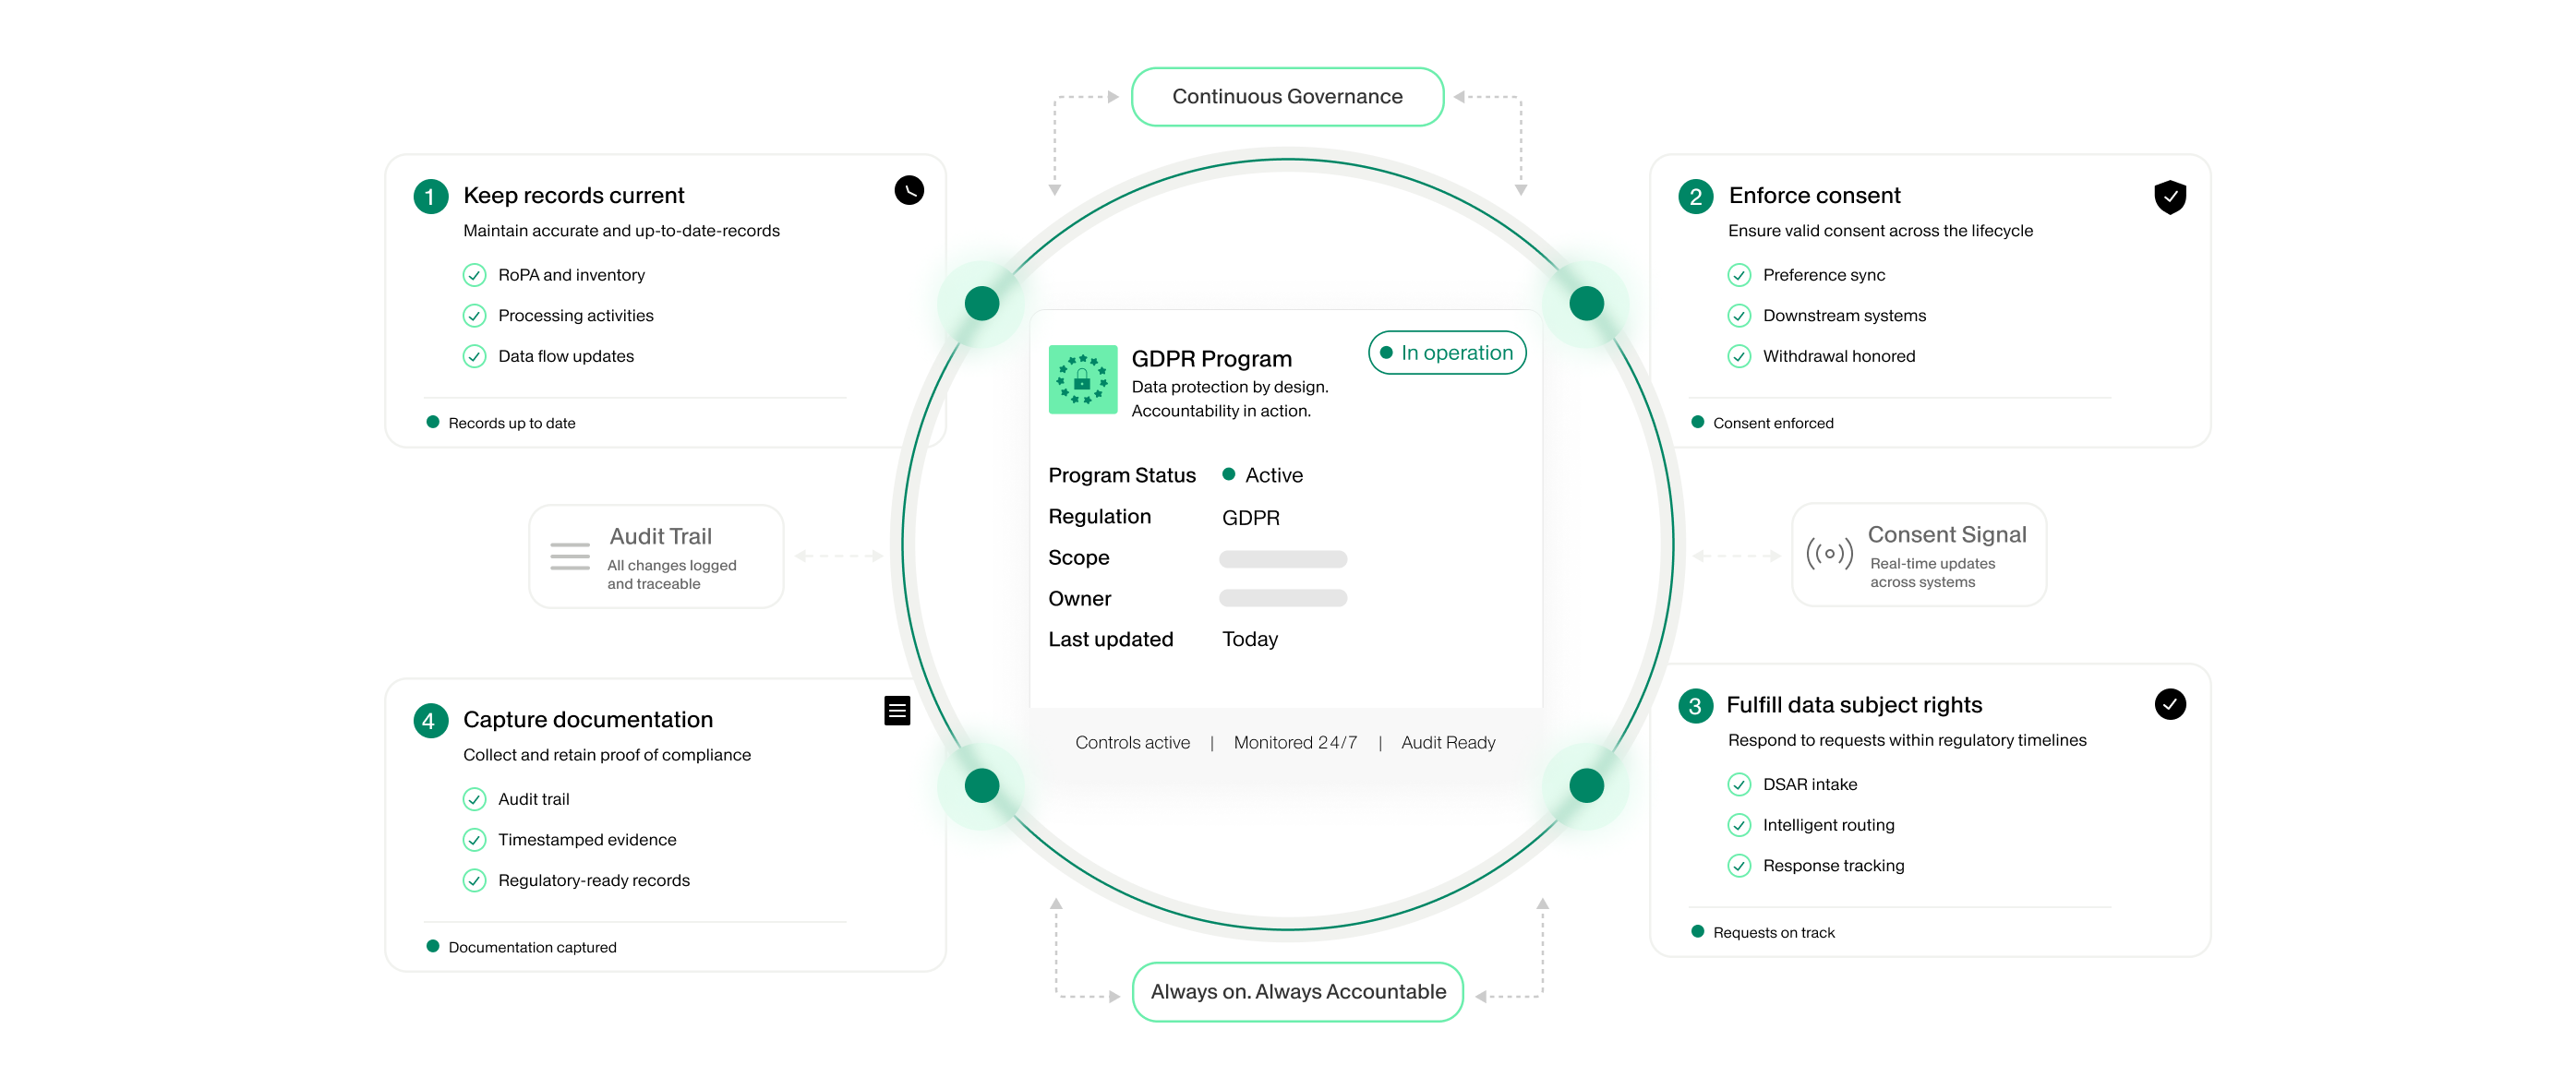
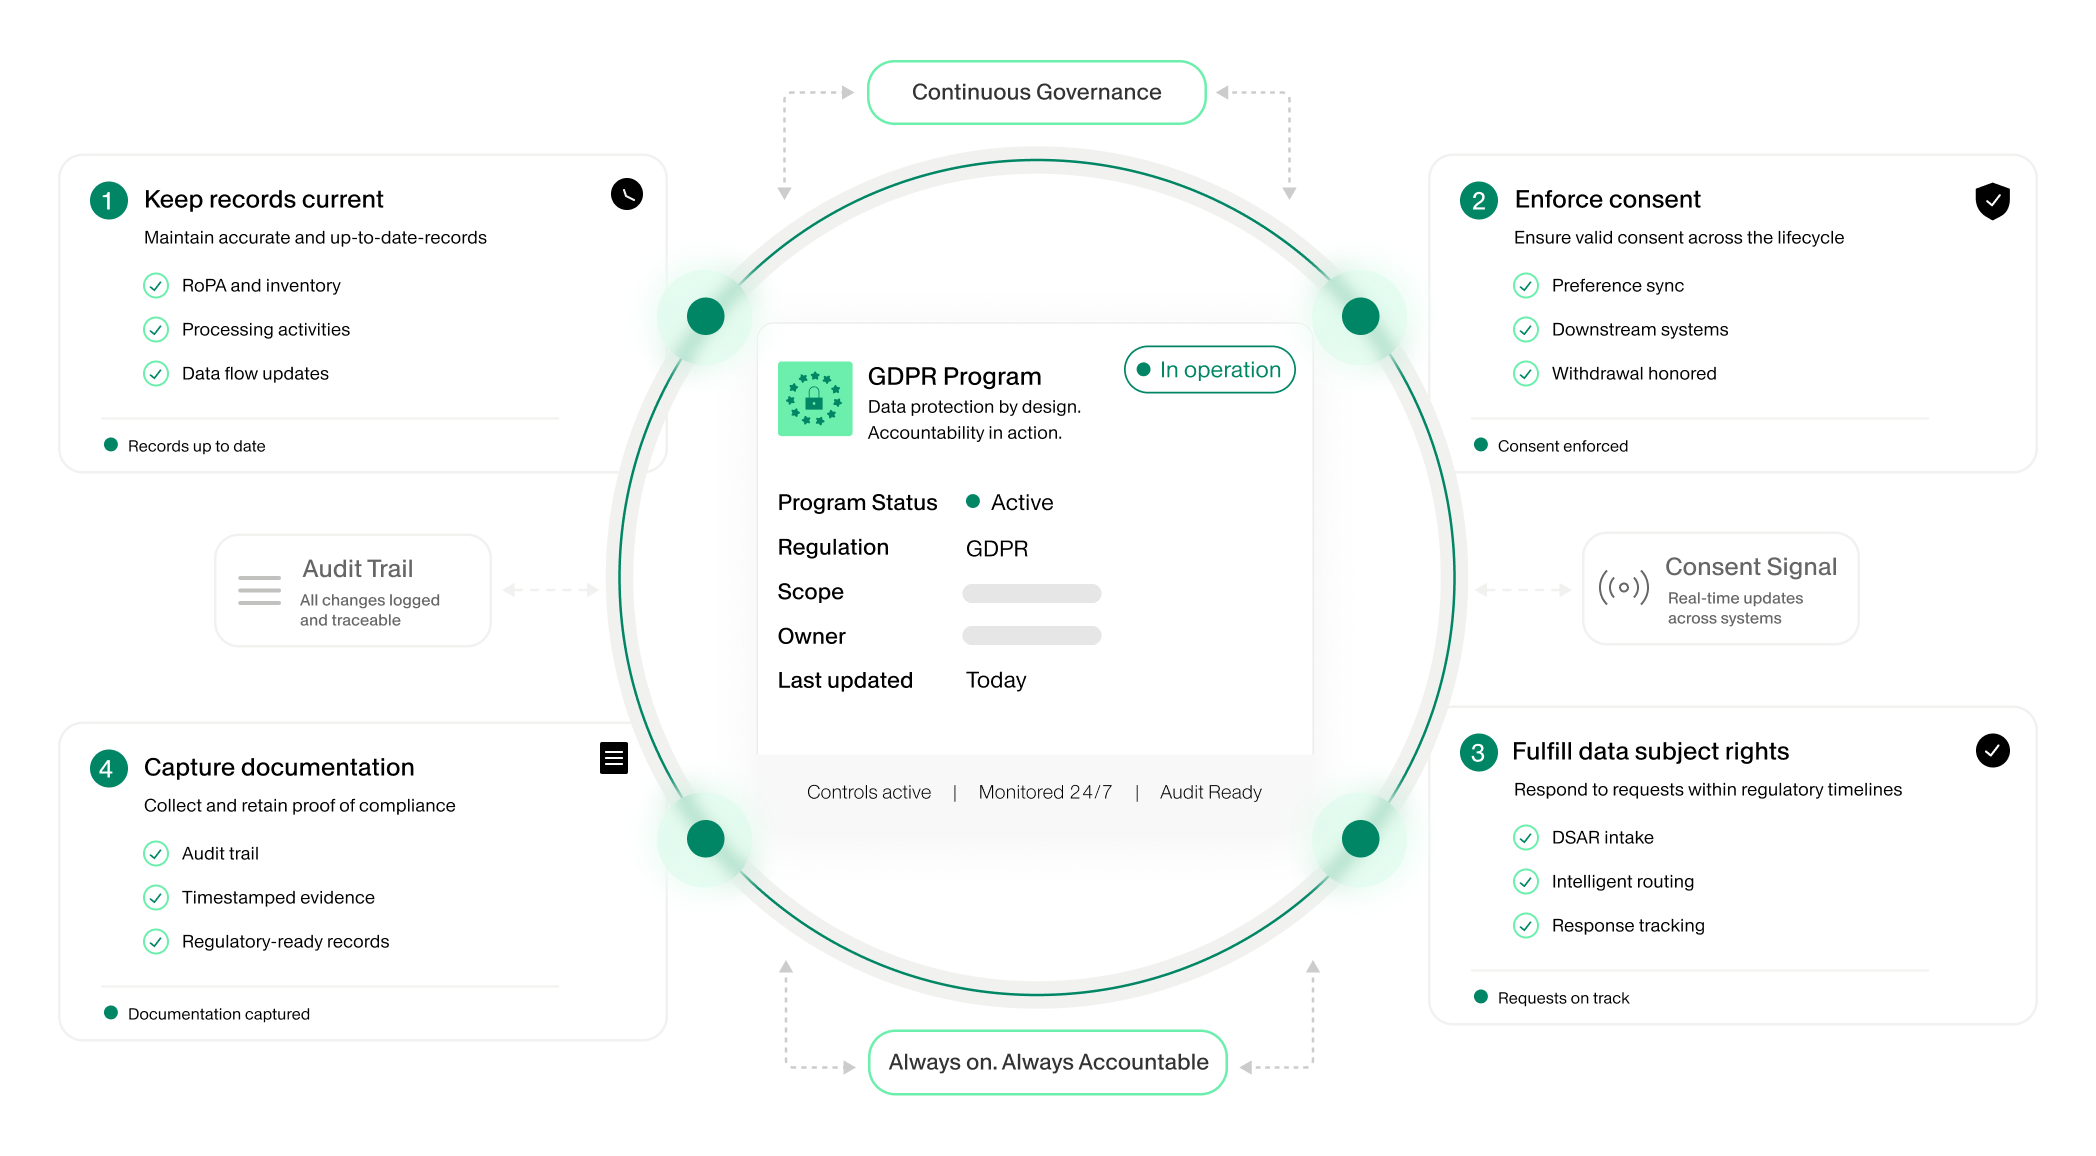
In qualità di partner tecnologico ufficiale di Europrivacy, OneTrust aiuta le organizzazioni ad allineare i propri programmi di compliance al più riconosciuto standard di certificazione nell'ambito della protezione dei dati a livello europeo.
Rendi la supervisione della conformità un processo continuo
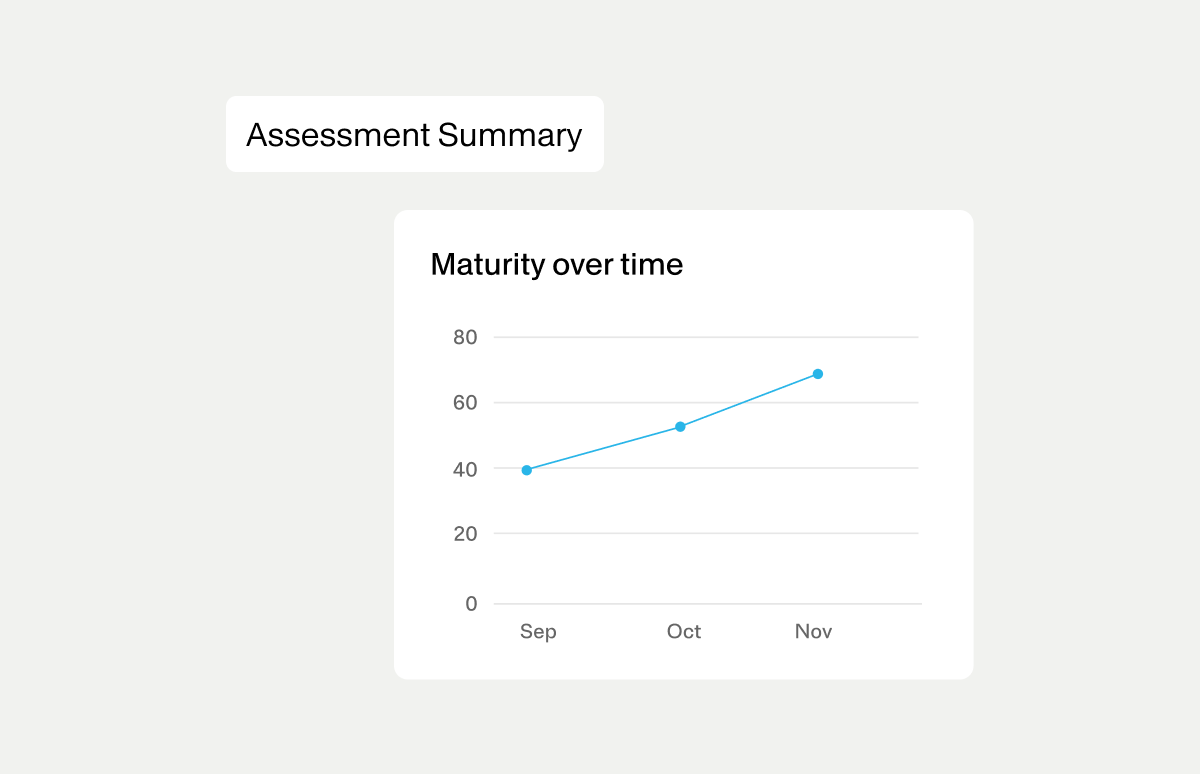
La conformità al GDPR non si limita a dimostrare l'adeguamento iniziale. Le organizzazioni devono valutare i trattamenti ad alto rischio e monitorare costantemente l'evoluzione dei propri processi. OneTrust semplifica queste attività grazie a valutazioni basate sui sette principi del GDPR, piani di correzione tracciabili e flussi di lavoro automatizzati per DPIA e PIA, integrando la Privacy by Design nelle attività di governance quotidiane.
Grazie al collegamento continuo tra valutazioni e attività di trattamento, OneTrust rileva automaticamente i cambiamenti rilevanti, attiva i processi di revisione appropriati e centralizza decisioni e approvazioni. Il risultato è un programma di compliance sempre aggiornato e un set di evidenze immediatamente disponibile per rispondere alle richieste delle autorità di controllo.
Mantieni un registro delle attività di trattamento sempre aggiornato
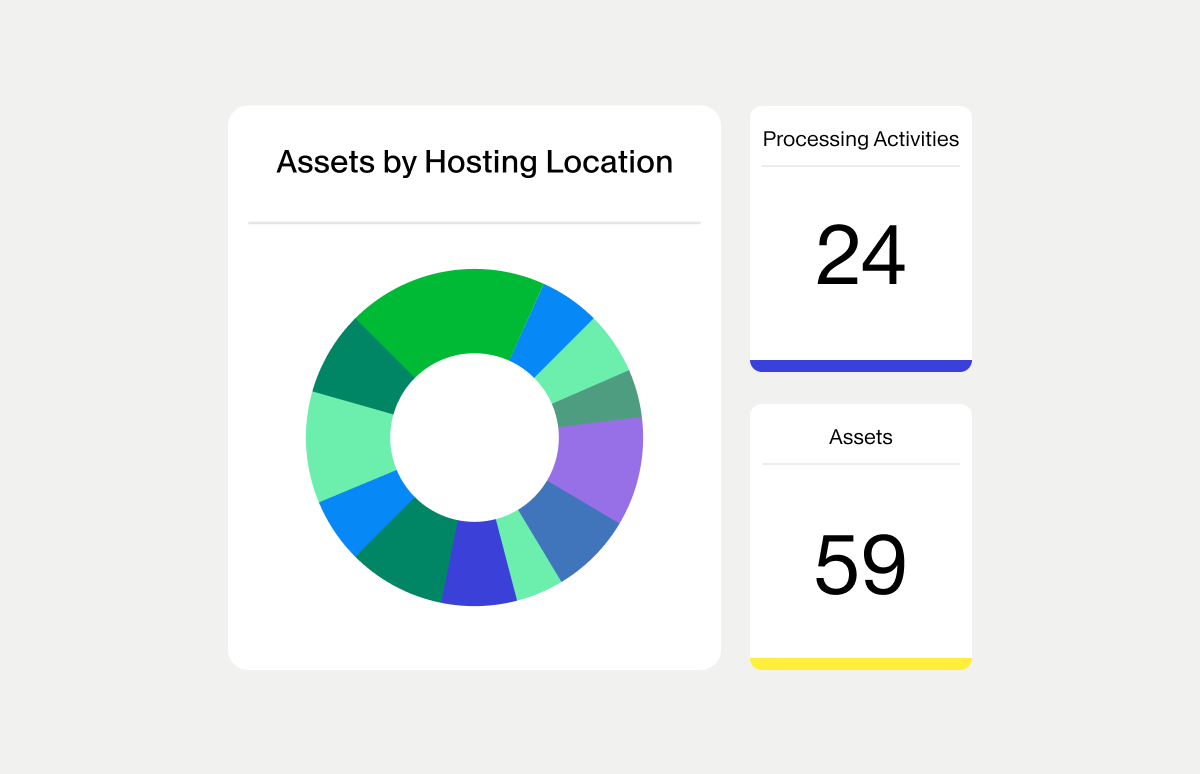
Il GDPR impone a titolari e responsabili del trattamento di mantenere un registro delle attività di trattamento (RoPA) costantemente aggiornato. OneTrust crea e aggiorna automaticamente un RoPA dinamico, integrando informazioni provenienti da valutazioni, integrazioni di sistema, questionari e importazioni massive in un inventario centralizzato dei trattamenti. Poiché il registro si aggiorna in linea con l'evoluzione delle attività di trattamento, la documentazione rimane sempre pronta per audit e verifiche, riflettendo fedelmente la realtà operativa dell'organizzazione.
Applica il consenso su tutti i canali
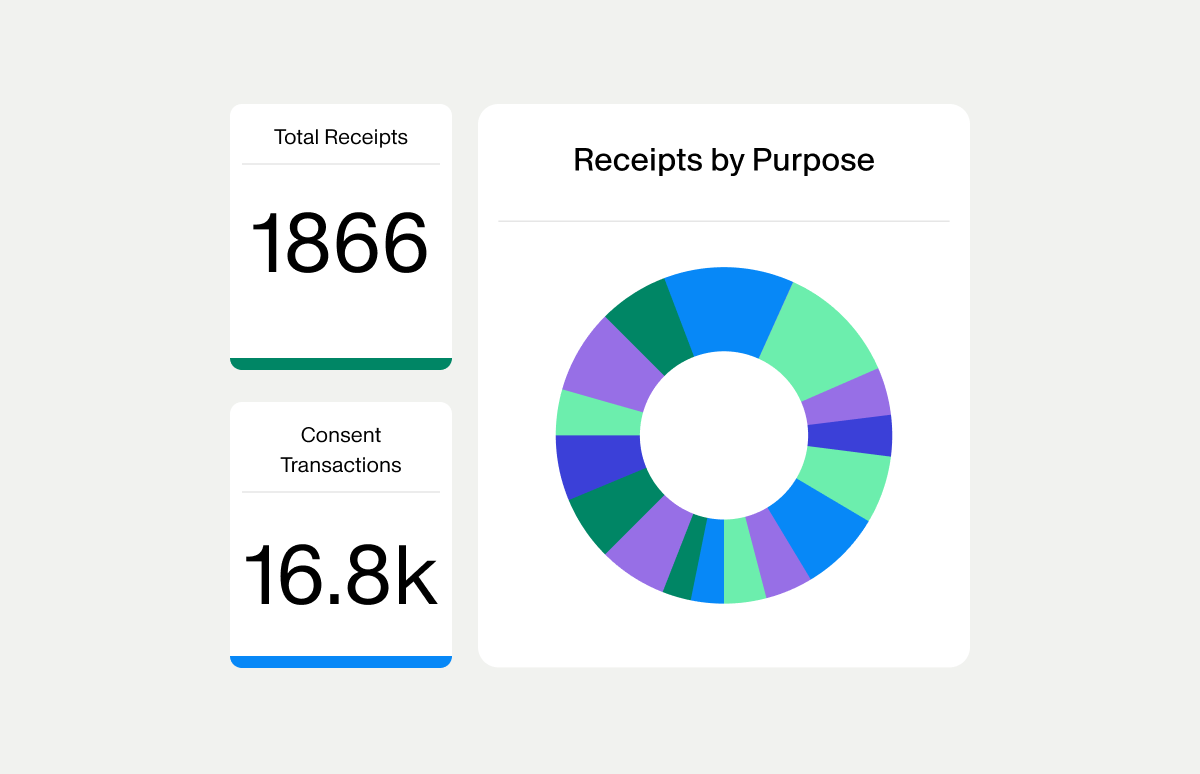
Il GDPR richiede alle organizzazioni di dimostrare che il consenso sia stato raccolto in modo libero, specifico, informato e inequivocabile. Inoltre, gli utenti devono poter revocare il consenso con la stessa facilità con cui lo hanno fornito. OneTrust Consent & Preferences acquisisce e gestisce il consenso attraverso siti web, applicazioni per dispositivi mobili e sistemi interni mediante una piattaforma centralizzata, registrando ogni scelta con una ricevuta dotata di marca temporale. Le preferenze espresse vengono applicate automaticamente nei sistemi a valle, garantendo che eventuali revoche abbiano effetto immediato senza necessità di interventi manuali.
In caso di richiesta da parte di un interessato o di un'autorità di controllo, OneTrust consente di accedere immediatamente allo storico dei consensi raccolti su tutti i canali, offrendo evidenze chiare e verificabili della base giuridica del trattamento.
Rispondi tempestivamente alle richieste degli interessati
Il rispetto dei diritti degli interessati è un requisito fondamentale del GDPR. Le organizzazioni devono gestire richieste di accesso, rettifica, cancellazione, portabilità, limitazione e opposizione entro i termini previsti dalla normativa. Ritardi o mancate risposte costituiscono una delle principali fonti di contestazione da parte delle autorità di controllo.
OneTrust semplifica la gestione delle DSAR automatizzando l'intero ciclo di vita delle richieste. Dall'instradamento ai team competenti alla raccolta delle evidenze, ogni passaggio viene tracciato e documentato, consentendo alle organizzazioni di rispettare le scadenze normative e dimostrare facilmente la propria conformità.
Gestisci il rischio dei responsabili del trattamento e dimostra la conformità
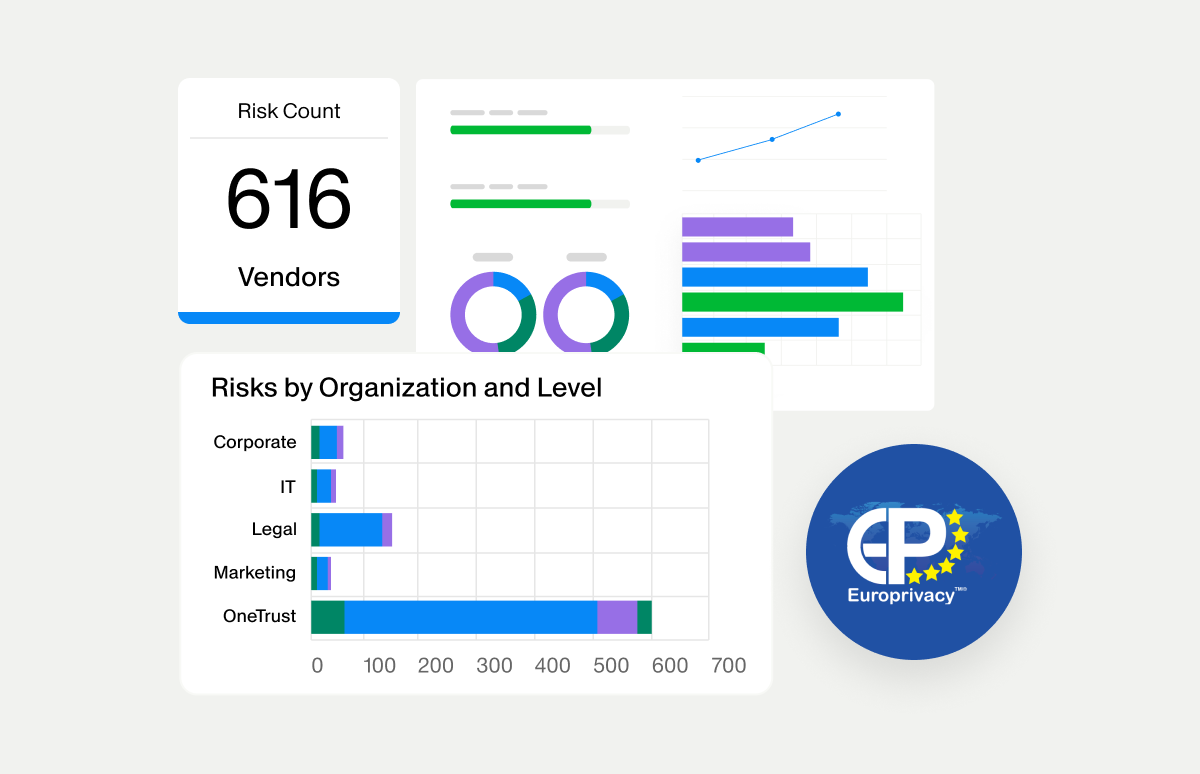
Il GDPR richiede alle organizzazioni di collaborare esclusivamente con responsabili del trattamento in grado di dimostrare la propria conformità e di mantenere evidenze di un monitoraggio continuo nel tempo. OneTrust semplifica questo processo attraverso attività di due diligence sui fornitori, rivalutazioni automatiche e un registro centralizzato che raccoglie accordi sul trattamento dei dati (DPA), meccanismi di trasferimento, obblighi di sicurezza e relazioni con i fornitori.
Quando emergono criticità nella valutazione di un fornitore, OneTrust coordina le attività di correzione e documenta ogni passaggio in modo verificabile. Grazie alla partnership tecnologica ufficiale con Europrivacy, la piattaforma aiuta inoltre le organizzazioni a prepararsi ai percorsi di certificazione, consolidando la governance della compliance e la capacità di dimostrarla.

"La capacità di gestire questionari trasversali a tutta l'organizzazione è stata un fattore decisivo nella scelta di OneTrust, perché ci permette di rafforzare la responsabilizzazione e integrare la Privacy by Design nei processi aziendali."
Daniele Bianchi
DPO, EOLO
Altre risorse che potrebbero interessarti



Domande frequenti
L'articolo 35 del GDPR richiede lo svolgimento di una DPIA prima di effettuare trattamenti che possono comportare un rischio elevato per i diritti e le libertà delle persone fisiche. Tra i casi che rendono obbligatoria una DPIA rientrano:
- la profilazione sistematica e su larga scala utilizzata per assumere decisioni con effetti giuridici o analogamente significativi;
- il trattamento su larga scala di categorie particolari di dati personali;
- il monitoraggio sistematico di aree accessibili al pubblico.
OneTrust integra la valutazione dei criteri di obbligatorietà della DPIA direttamente nel processo di valutazione della privacy, confrontando le attività di trattamento proposte con i requisiti dell'articolo 35 e con gli elenchi dei rischi pubblicati dalle autorità di protezione dei dati. Quando viene raggiunta una soglia di rischio rilevante, la DPIA viene avviata automaticamente, precompilata con le informazioni già disponibili sul trattamento e inoltrata al DPO per la revisione.
L'articolo 30, paragrafo 1, del GDPR richiede ai titolari del trattamento di mantenere un registro scritto delle attività di trattamento che includa:
- il nome e il recapito del titolare del trattamento e del DPO;
- le finalità del trattamento;
- una descrizione delle categorie di interessati e dei dati personali trattati;
- le categorie di destinatari dei dati personali;
- i dettagli degli eventuali trasferimenti verso Paesi terzi e le relative garanzie adottate;
- i periodi di conservazione previsti;
- una descrizione generale delle misure tecniche e organizzative di sicurezza.
L'articolo 30, paragrafo 2, impone un obbligo analogo ai responsabili del trattamento. In entrambi i casi, il registro deve essere messo a disposizione dell'autorità di controllo su richiesta.
OneTrust genera e conserva automaticamente questo registro, raccogliendo informazioni provenienti da valutazioni, integrazioni di sistema e importazioni massive di dati. Quando cambiano attività di trattamento, sistemi, fornitori o flussi di dati, il RoPA viene aggiornato dinamicamente, evitando la necessità di revisioni manuali e garantendo una documentazione sempre allineata alla realtà operativa.
Il registro delle attività di trattamento è un documento legale formale previsto dall'articolo 30: si tratta di una dichiarazione strutturata che illustra le modalità di trattamento dei dati personali e che viene conservata ai fini delle ispezioni normative. L'inventario dei dati è il processo operativo volto a individuare e catalogare la presenza dei dati personali nei vari sistemi, applicazioni e fornitori. Una mappa dei dati visualizza i flussi e la provenienza dei dati all'interno dell'organizzazione.
Pur avendo finalità diverse, questi tre elementi devono rimanere allineati. Qualsiasi modifica nell'inventario dei dati, come l'introduzione di un nuovo sistema, di un nuovo fornitore o un cambiamento nei periodi di conservazione, dovrebbe attivare un aggiornamento del RoPA. OneTrust collega l'inventario dei trattamenti ai flussi di lavoro di valutazione e alle integrazioni con i sistemi aziendali, consentendo alle modifiche individuate durante le attività di mappatura dei dati di aggiornare automaticamente il RoPA dinamico, invece di restare isolate in un foglio di calcolo che rischia rapidamente di diventare obsoleto.
Dalla gestione dei registri richiesti dall'articolo 30 all'evasione delle richieste degli interessati, OneTrust collega tutti gli obblighi previsti dal GDPR in un unico programma di responsabilizzazione, che il DPO può dimostrare e difendere e che l'Autorità garante può verificare in modo efficace.
Il GDPR non equivale al CCPA, alla LGPD o ad altre normative nazionali sulla privacy, ma queste condividono principi fondamentali quali i diritti degli interessati, la limitazione delle finalità, la minimizzazione dei dati, la responsabilizzazione e la trasparenza. Costruire un programma conforme al GDPR rappresenta una solida base per la conformità multi-giurisdizionale, poiché il regolamento europeo impone spesso requisiti più rigorosi rispetto ad altri quadri in ambiti chiave della governance e della protezione dei dati.
OneTrust supporta la mappatura della conformità tra più normative, consentendo alle organizzazioni di documentare dove un singolo controllo soddisfa simultaneamente gli obblighi previsti da GDPR, CCPA e LGPD e dove, invece, sono necessarie configurazioni specifiche per una determinata giurisdizione.
La conformità al GDPR non è statica. Il regolamento è stato infatti integrato nel tempo da linee guida dell'EDPB, decisioni di applicazione delle autorità nazionali per la protezione dei dati, decisioni di adeguatezza e dall'evoluzione delle priorità di vigilanza delle singole autorità di controllo. Le organizzazioni che operano in più Stati membri dell'UE devono inoltre confrontarsi con differenze nel modo in cui le varie DPA interpretano e applicano i requisiti del GDPR.
In pratica, ciò significa che i team responsabili della conformità devono disporre di un meccanismo per: monitorare le linee guida dell'EDPB non appena vengono pubblicate, tenere traccia delle decisioni delle autorità nazionali rilevanti per le proprie attività di trattamento, aggiornare policy e controlli interni quando cambiano gli orientamenti normativi e comunicare tali aggiornamenti ai team incaricati dell'implementazione.
OneTrust collega il tuo programma privacy a una libreria normativa costantemente aggiornata, consentendo di individuare le modifiche agli orientamenti di applicazione direttamente nel contesto delle policy e dei controlli già esistenti.
L'articolo 5, paragrafo 2, attribuisce l'onere della raccolta di evidenze al titolare del trattamento: quest'ultimo non solo deve rispettare i principi in materia di protezione dei dati di cui all'articolo 5, paragrafo 1, ma deve anche essere in grado di dimostrarne il rispetto su richiesta. L'articolo 24 impone ai titolari del trattamento di adottare misure tecniche e organizzative adeguate e di essere in grado di dimostrare che il trattamento è effettuato in conformità al regolamento.
In pratica, le autorità di controllo interpretano la ''responsabilizzazione dimostrabile'' attraverso una serie coerente di requisiti: un inventario documentato dei trattamenti che rifletta la realtà operativa, valutazioni d'impatto sulla protezione dei dati (DPIA) scritte per i trattamenti ad alto rischio, con evidenze che i rischi siano stati valutati e le decisioni registrate, registri dei consensi che mostrino la cronologia delle transazioni di ciascun individuo e il meccanismo utilizzato, registri delle richieste degli interessati che riportino la ricezione, l'inoltro, la risposta e i tempi, accordi con i responsabili del trattamento e prove di una supervisione continua e registrazioni di eventuali incidenti di sicurezza e delle azioni intraprese.
Lo standard di responsabilizzazione richiede evidenze mantenute nel tempo, non documentazione ricostruita dopo un reclamo. Le autorità verificano che registri e controlli siano stati aggiornati e conservati in modo continuo nell'ambito del programma di conformità. OneTrust crea e mantiene la documentazione necessaria in tutte queste aree, inclusi RoPA, DPIA, registrazioni del consenso, registri delle DSAR, valutazioni dei fornitori e registri degli incidenti, garantendo che le evidenze siano già disponibili quando vengono richieste, anziché dover essere raccolte e predisposte solo in seguito a una richiesta.
Rendi operativa la conformità al GDPR con OneTrust
OneTrust, l'AI‑Ready Governance Platform™, consente alle organizzazioni di gestire un programma di tutela della privacy dinamico, mantenendo registri sempre aggiornati, applicando le preferenze di consenso in tutti i sistemi e rispondendo tempestivamente alle richieste degli interessati.