Man mano che le organizzazioni si affidano sempre più a piattaforme dati cloud come Snowflake per supportare analisi, IA e carichi di lavoro operativi, la complessità e il volume dell'utilizzo dei dati hanno superato i modelli di governance tradizionali. I dati devono essere accessibili e utilizzati in modo responsabile, senza lasciare spazio a processi manuali e controlli frammentati.
Questo cambiamento richiede un nuovo approccio: integrare l'applicazione delle policy dove i dati risiedono e vengono prese le decisioni. Anziché affidarsi a meccanismi a valle incoerenti o reattivi, i leader lungimiranti nel campo dei dati stanno ripensando la governance come una funzione integrata e proattiva all'interno della loro architettura dei dati.
Ecco perché OneTrust Data Policy Enforcement consente alle aziende di rendere operativa la governance, automatizzando la definizione, il rilevamento e l'applicazione delle policy sui dati direttamente in piattaforme cloud come Snowflake.

Applicazione delle policy sui dati in Snowflake
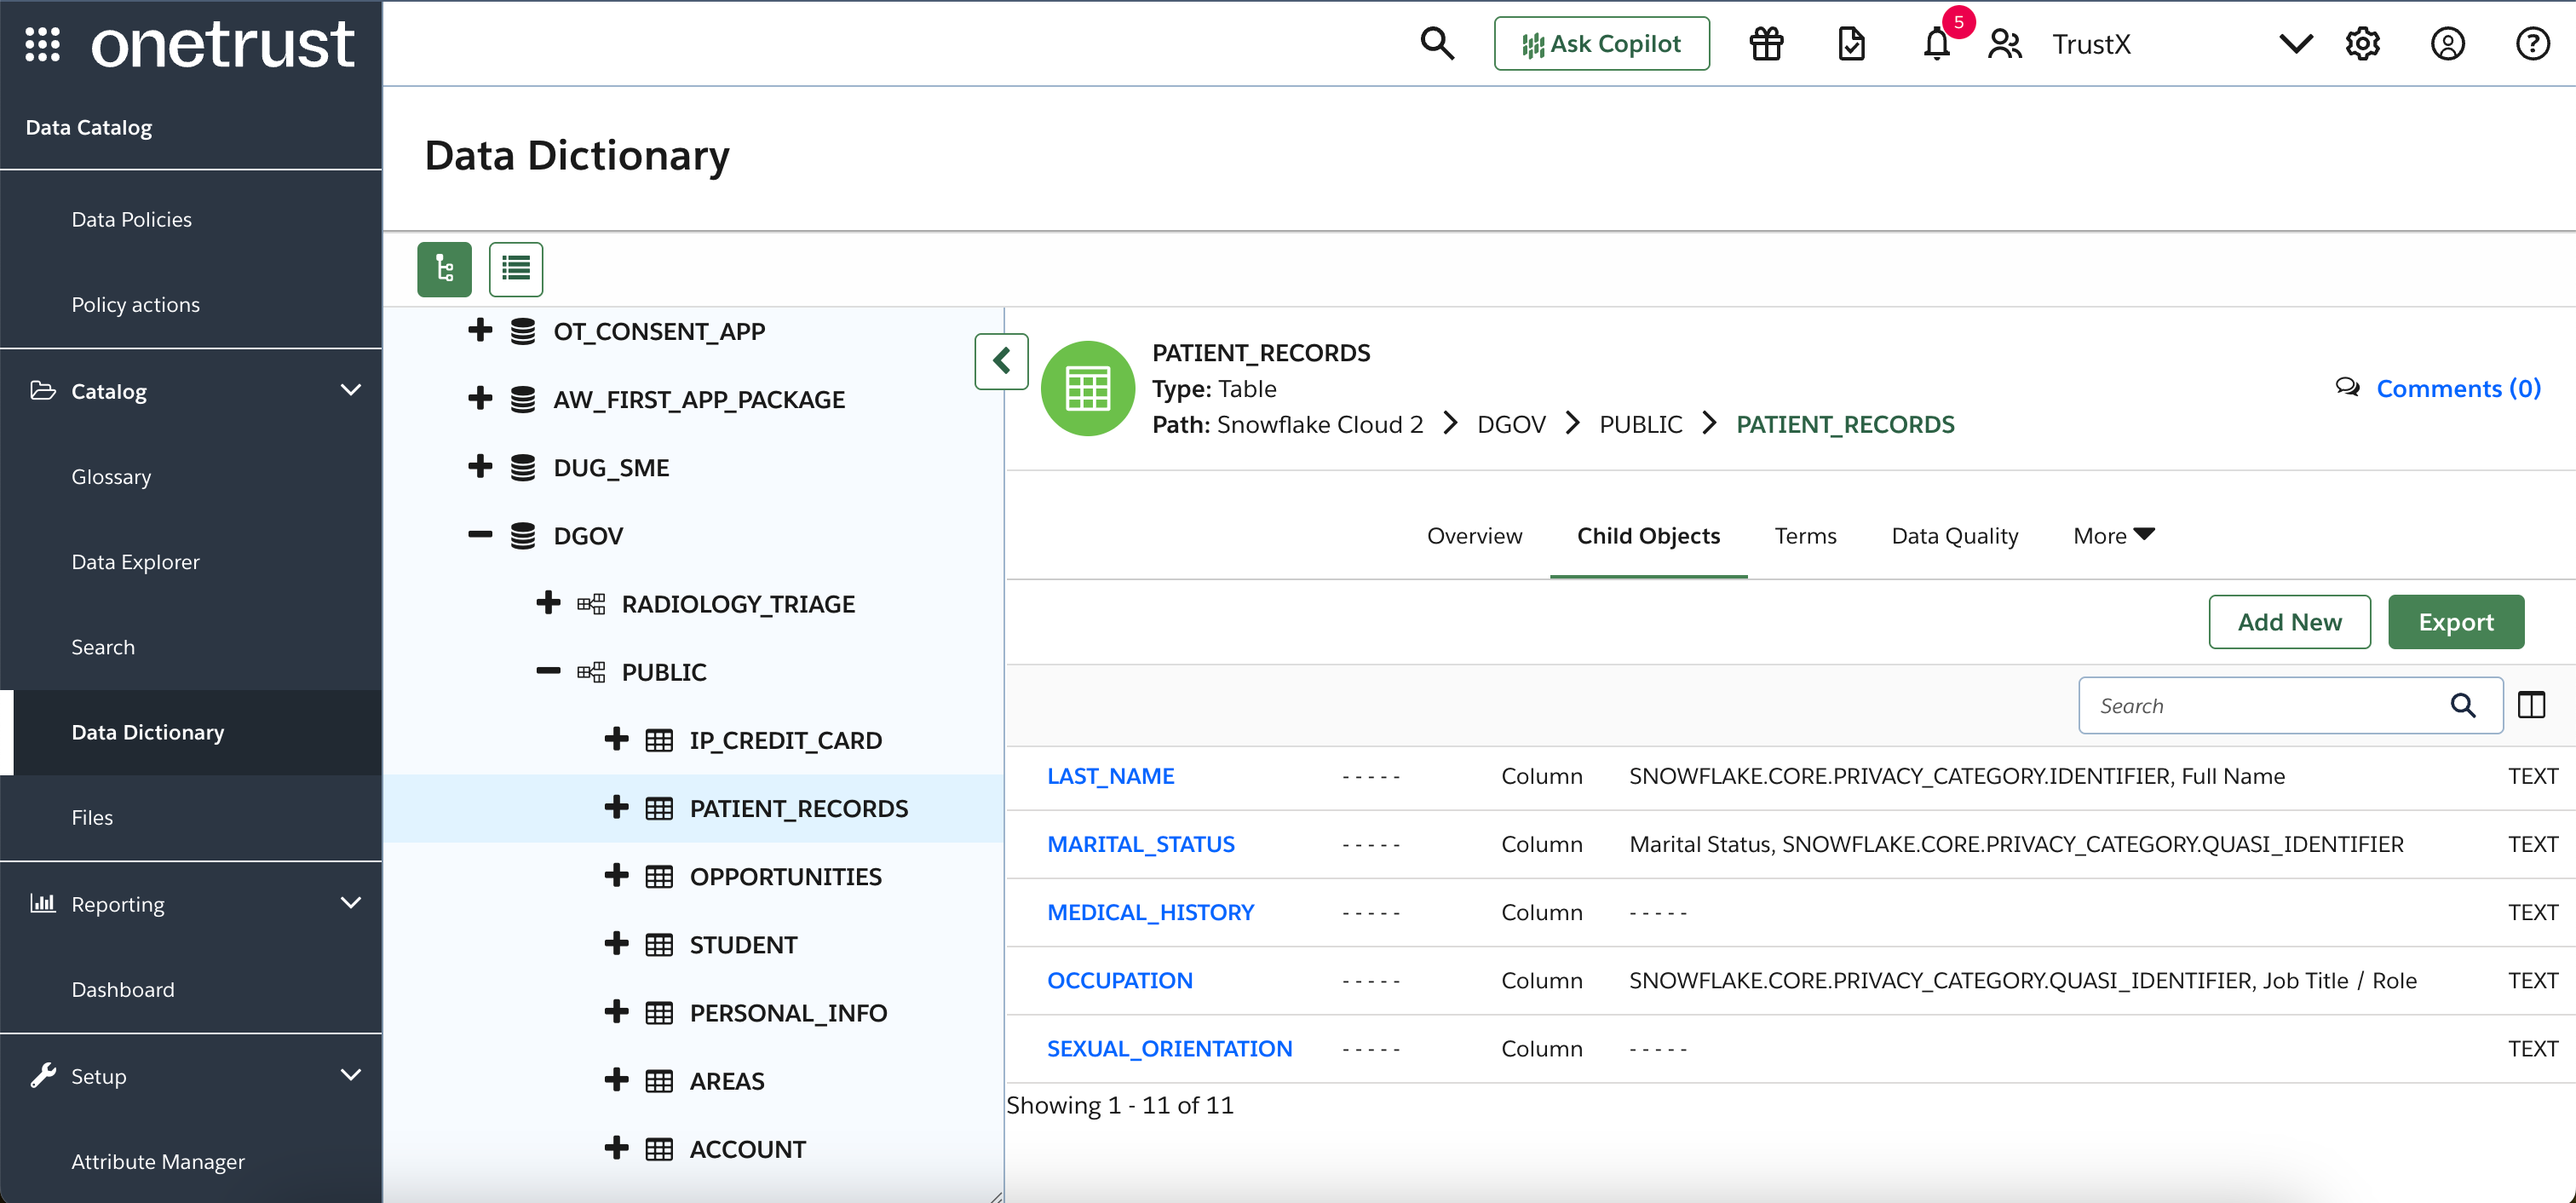
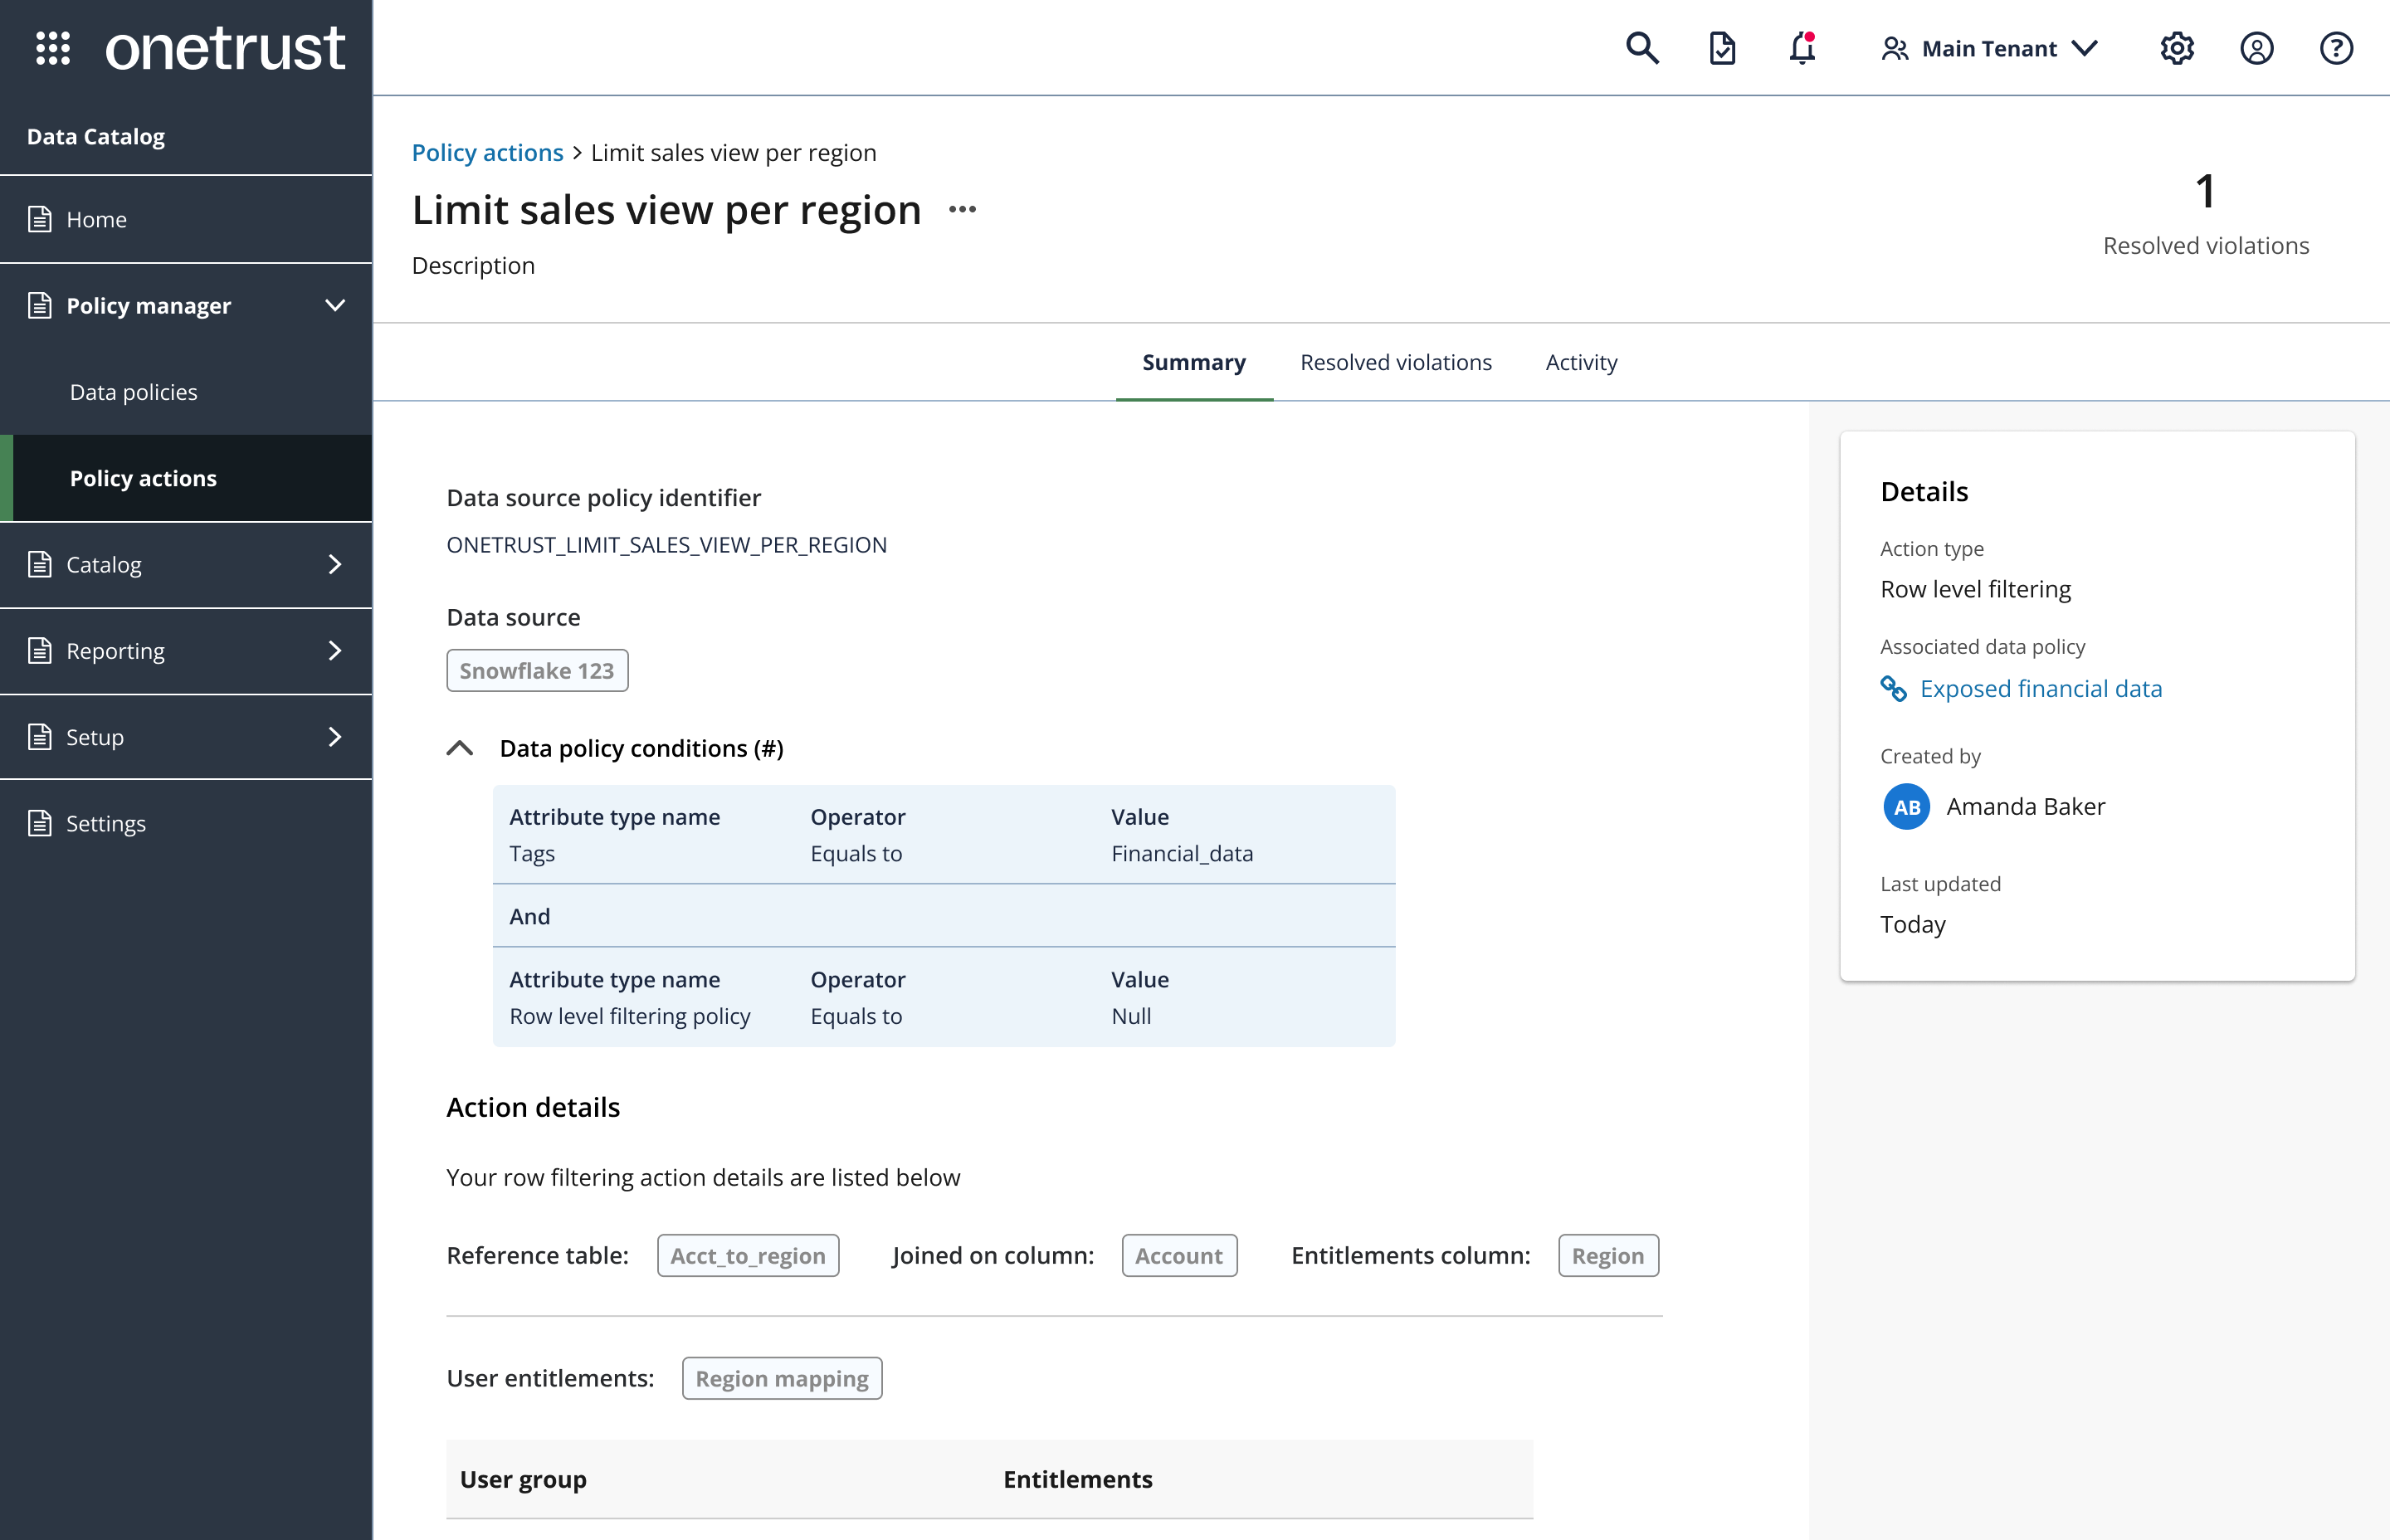
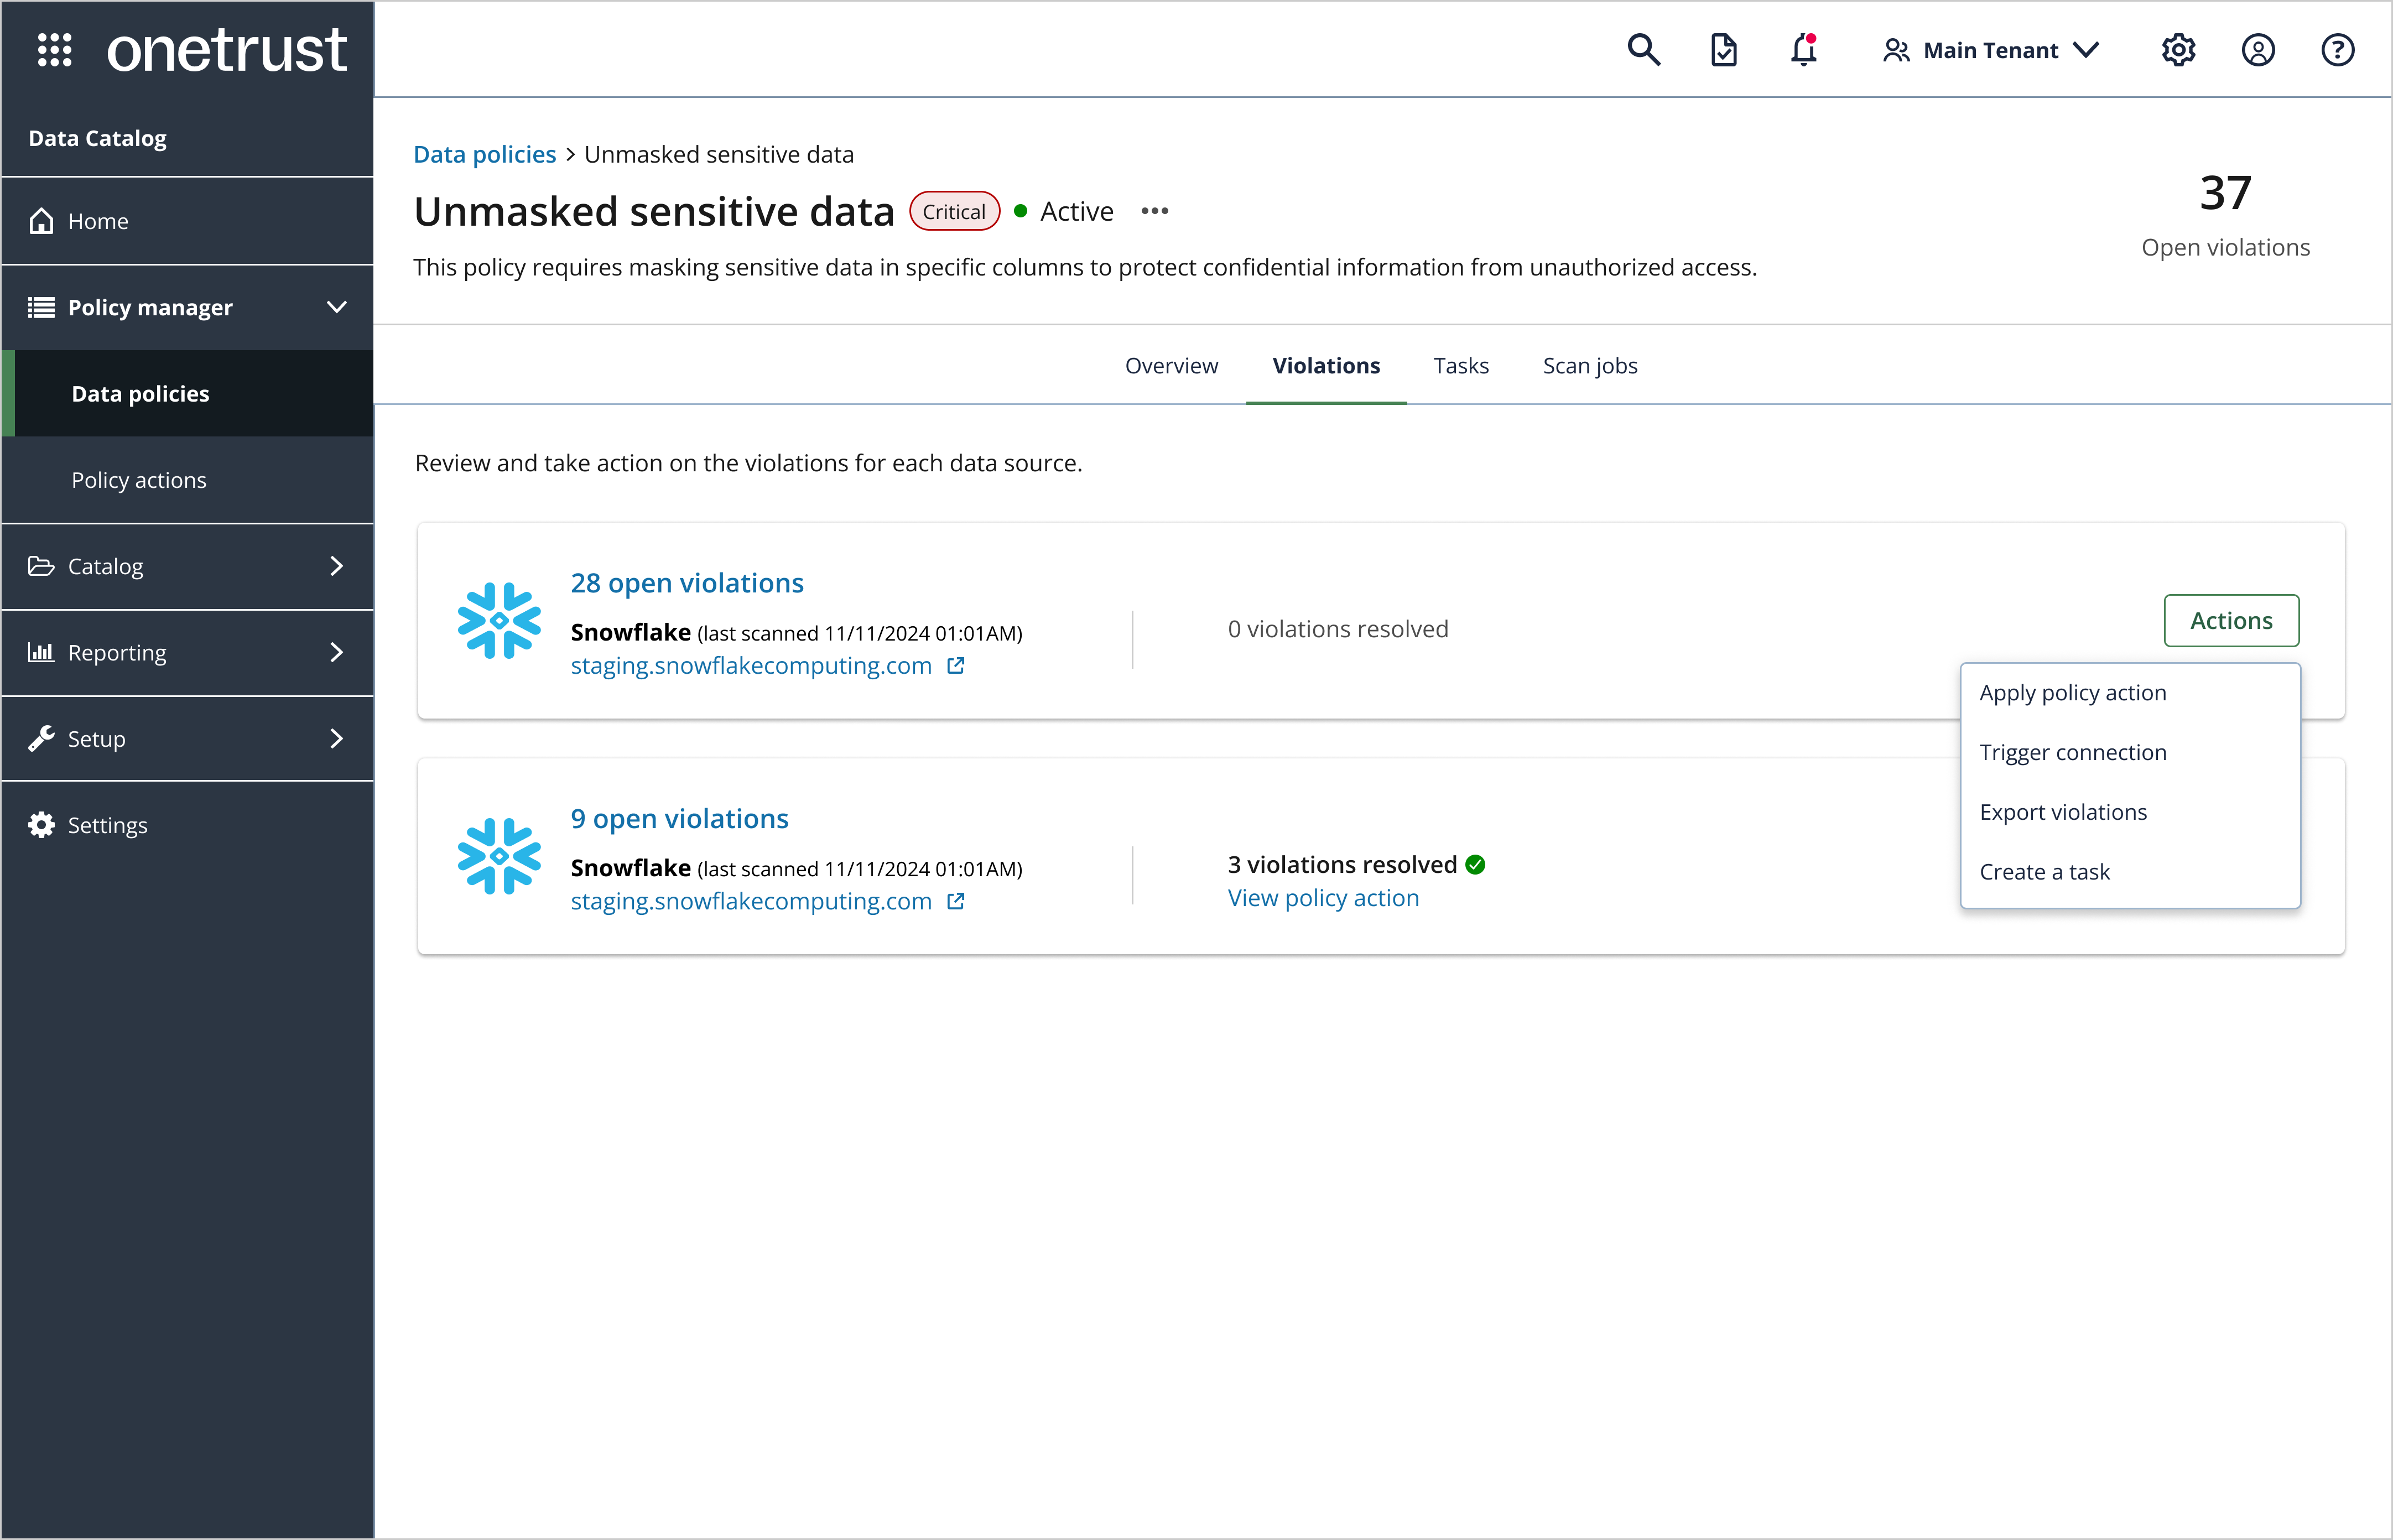
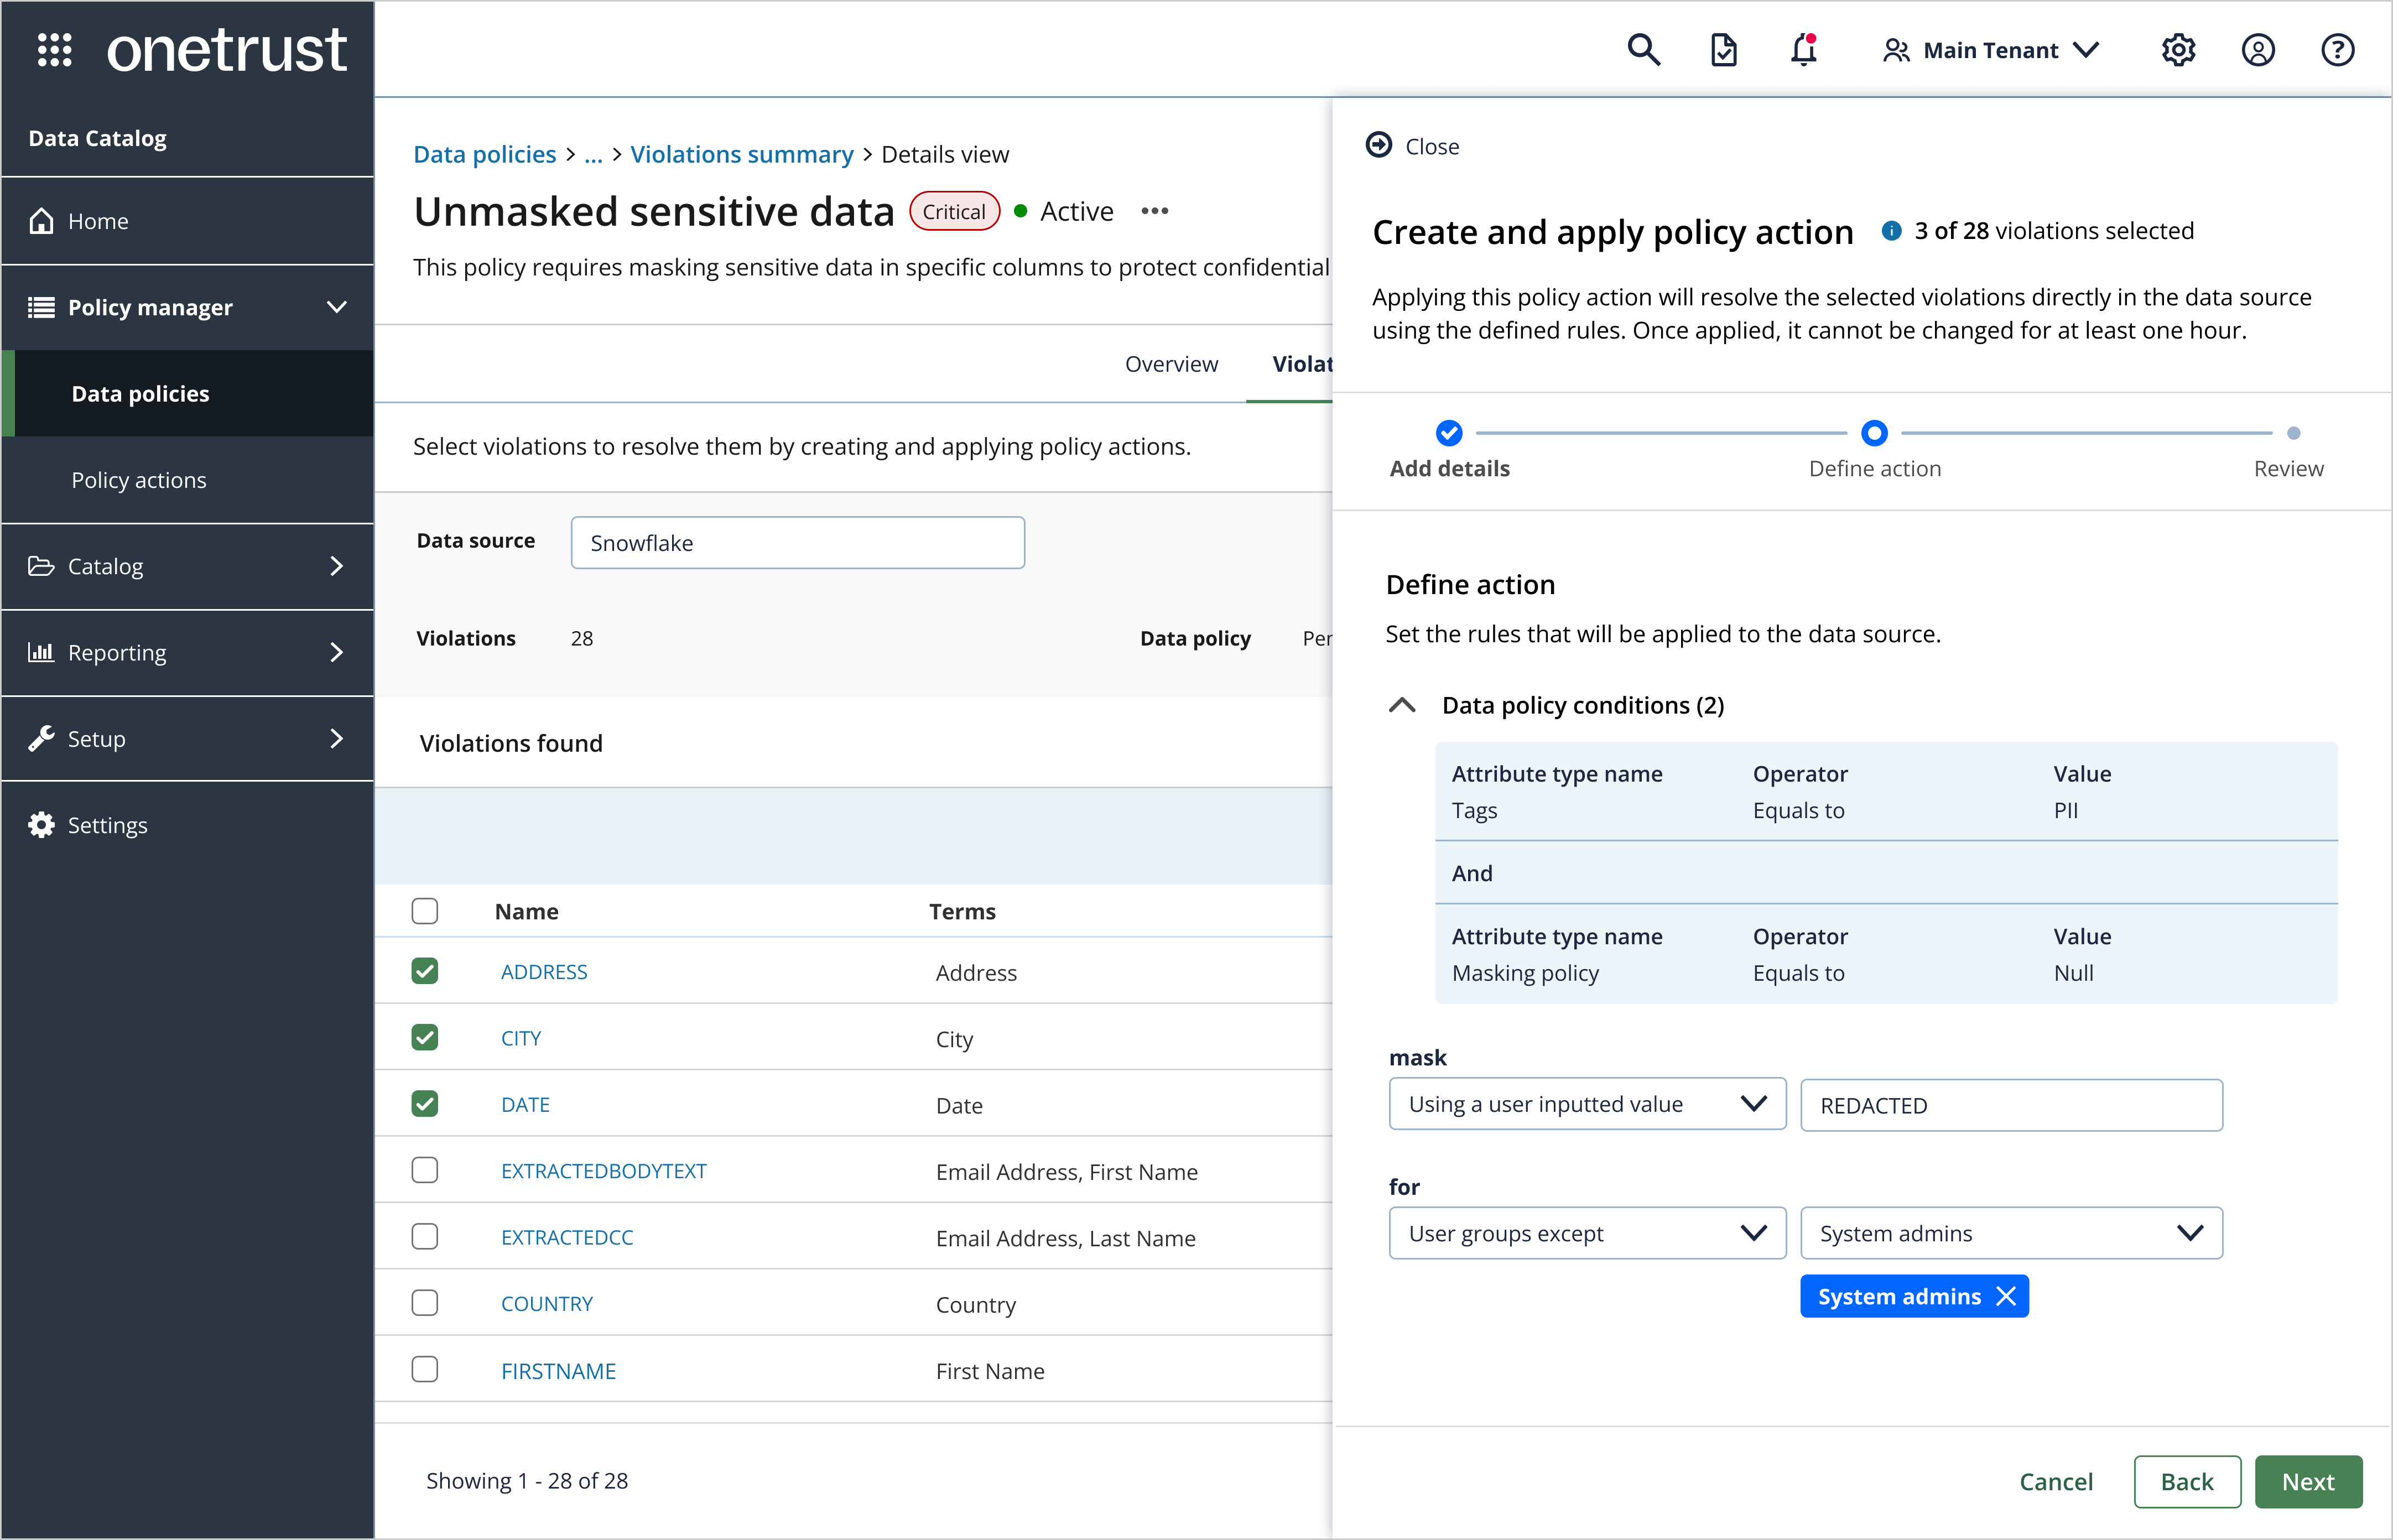
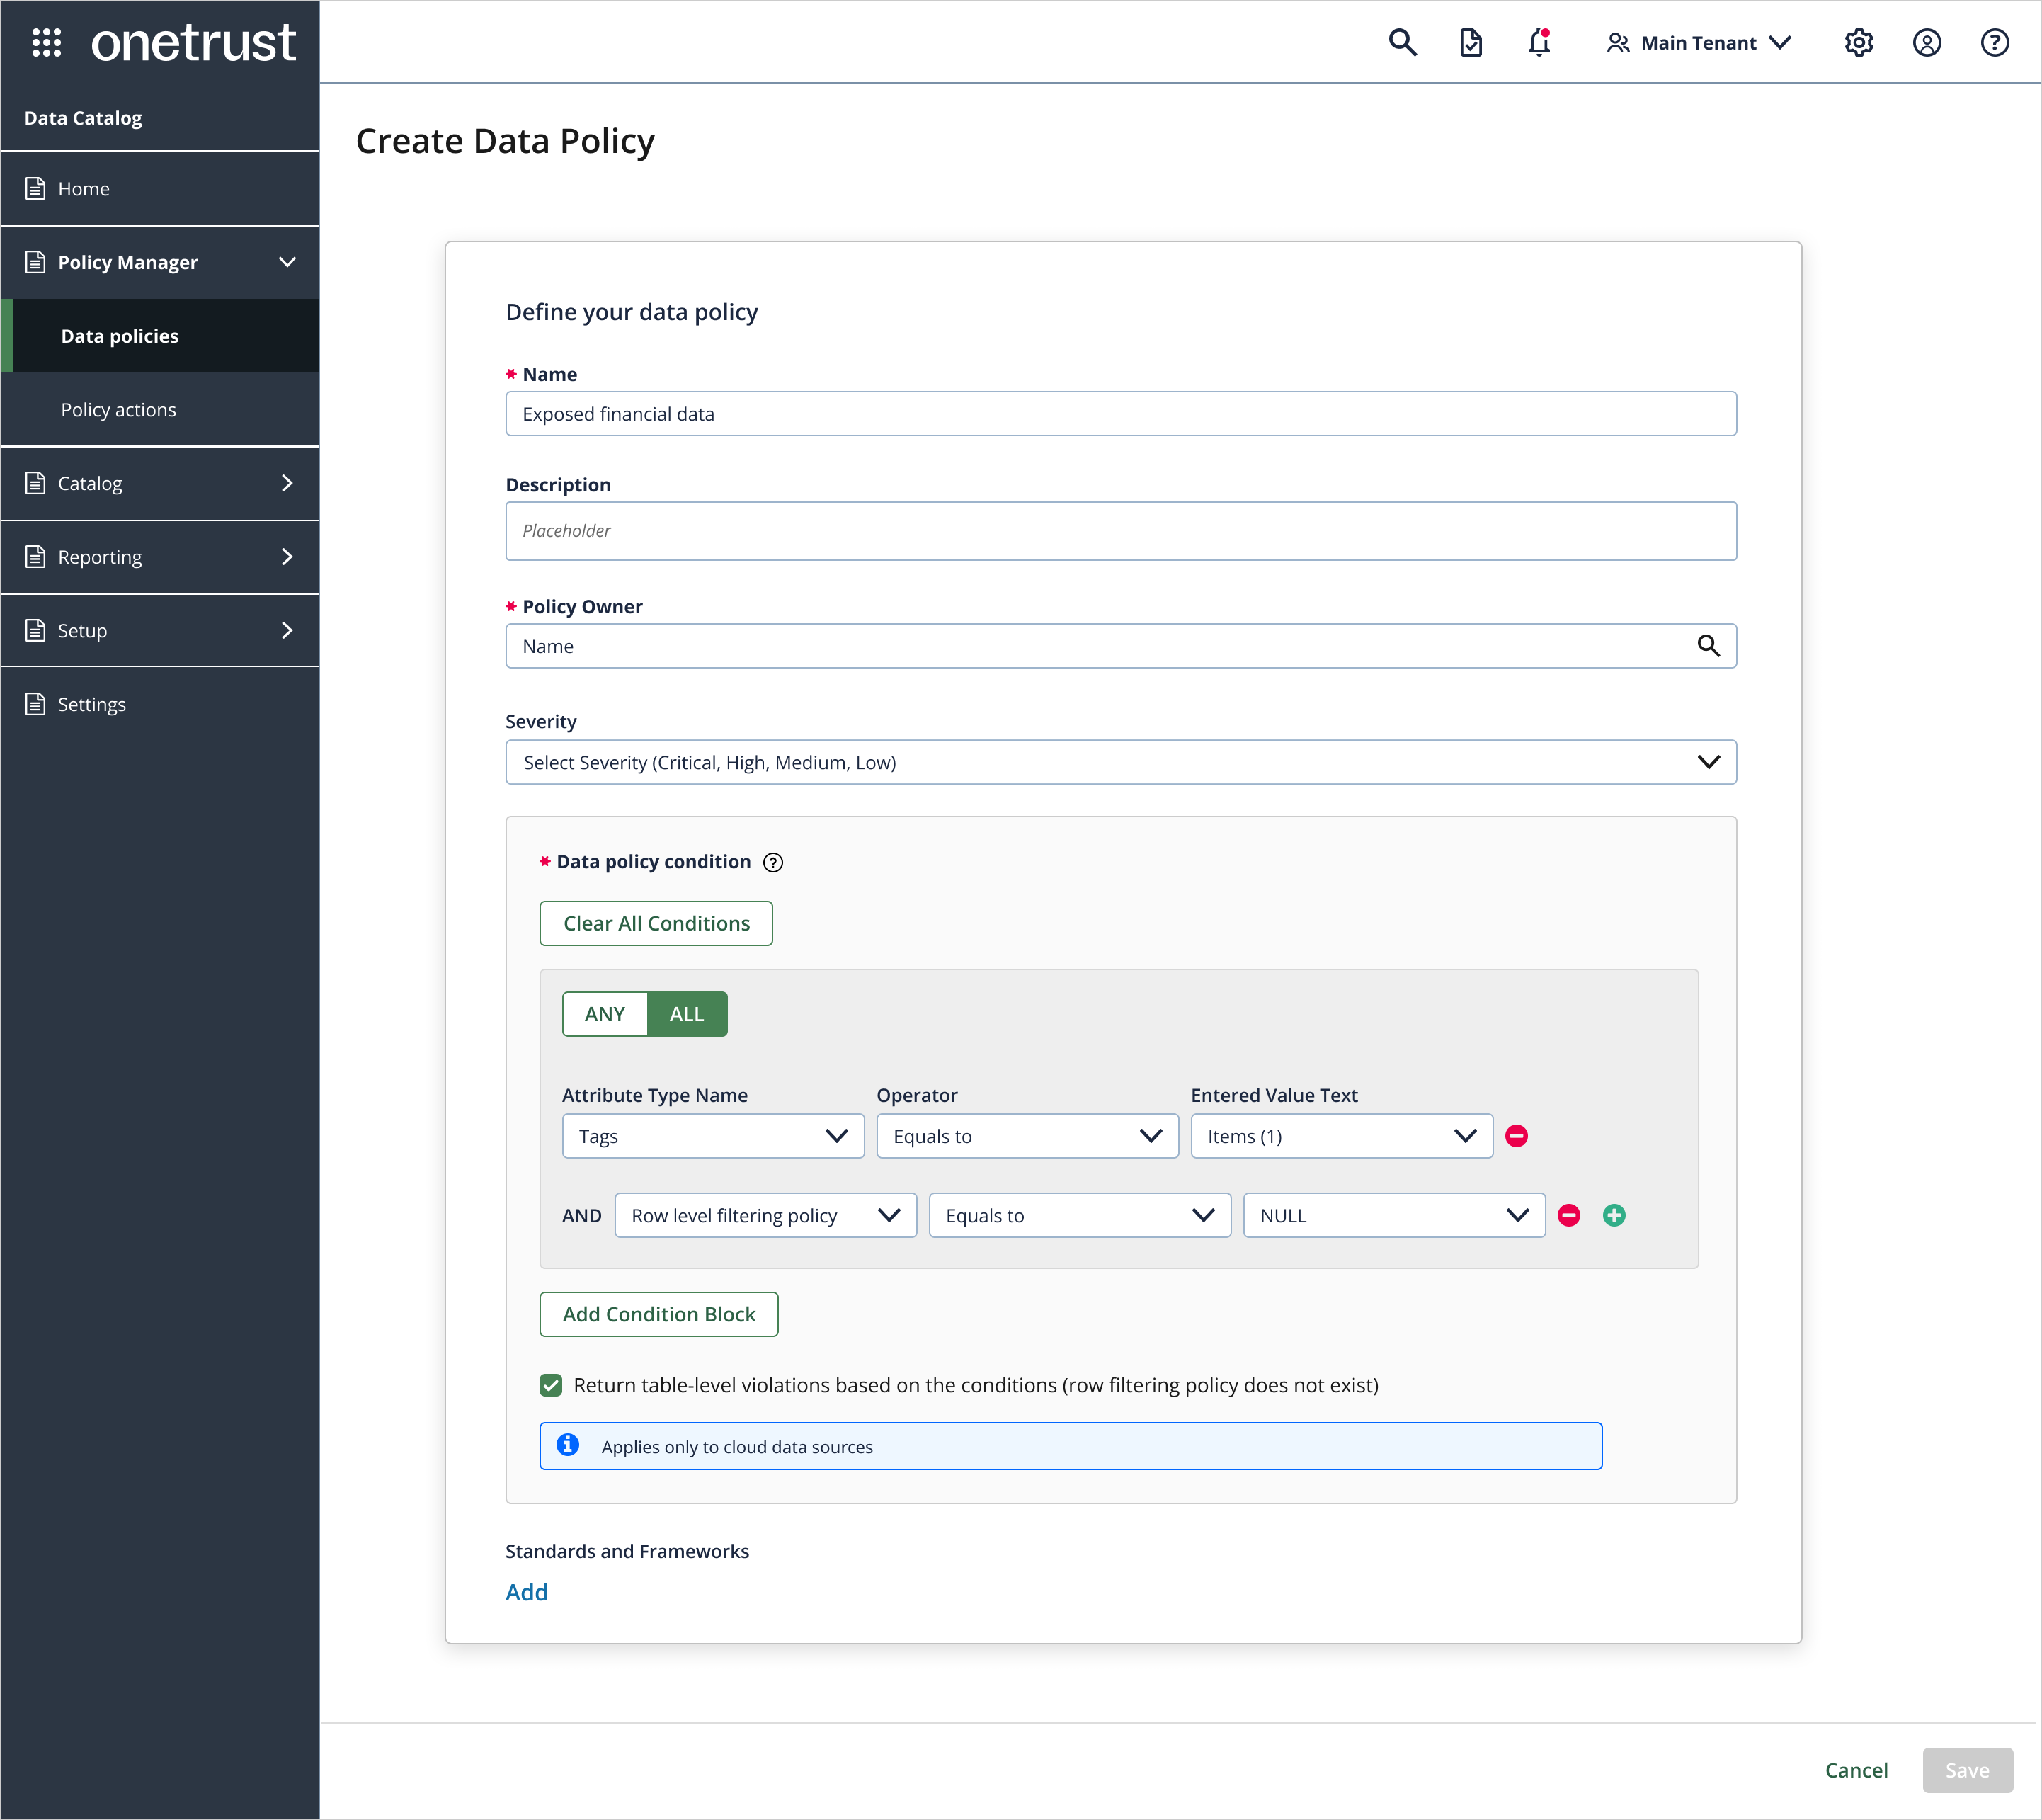
OneTrust Data Policy Enforcement si integra con Snowflake tramite connettori nativi, consentendo una visibilità diretta sulle strutture dei dati, sui modelli di accesso e sui metadati di classificazione. Questo permette ai team aziendali di definire e applicare in modo programmatico policy di mascheramento delle colonne e filtraggio delle righe, rendendole parte integrante del flusso di lavoro.
1. Connetti a Snowflake
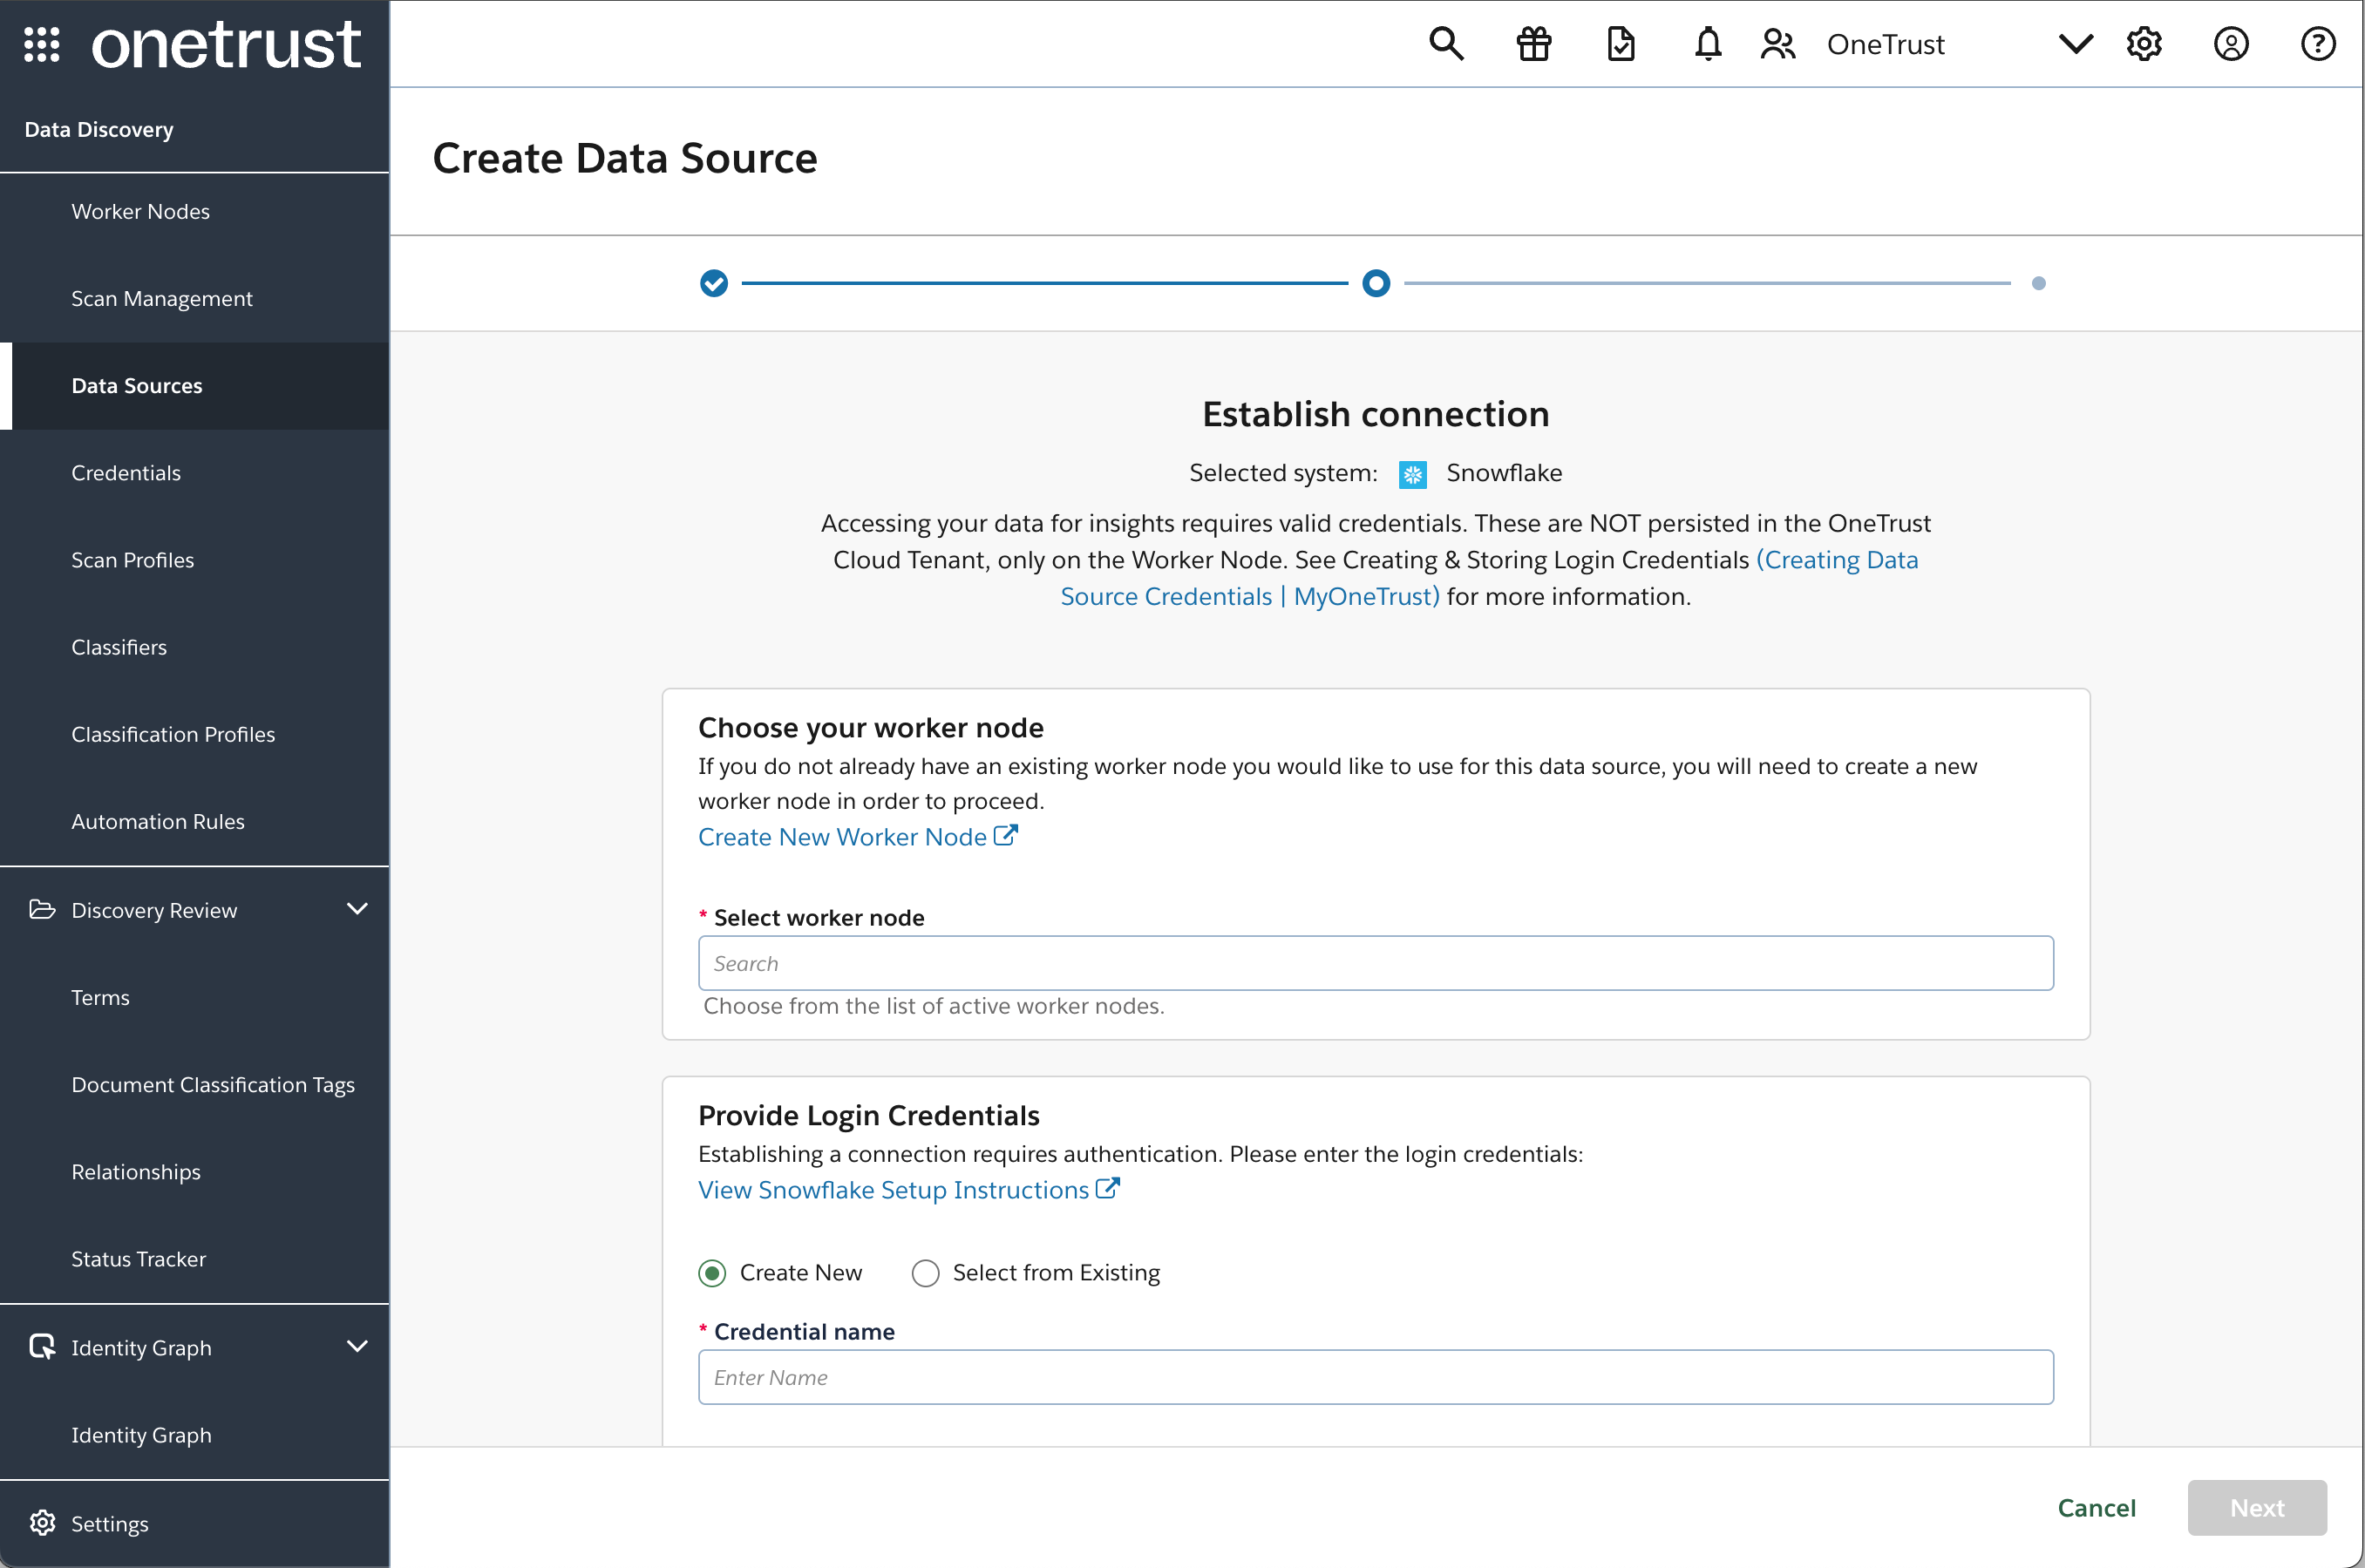
La configurazione dell'integrazione prevede l'autenticazione di OneTrust con il tuo account Snowflake utilizzando credenziali sicure. Una volta connesso, Data Policy Enforcement può accedere ai metadati e monitorare oggetti come tabelle, viste e ruoli in tempo reale.
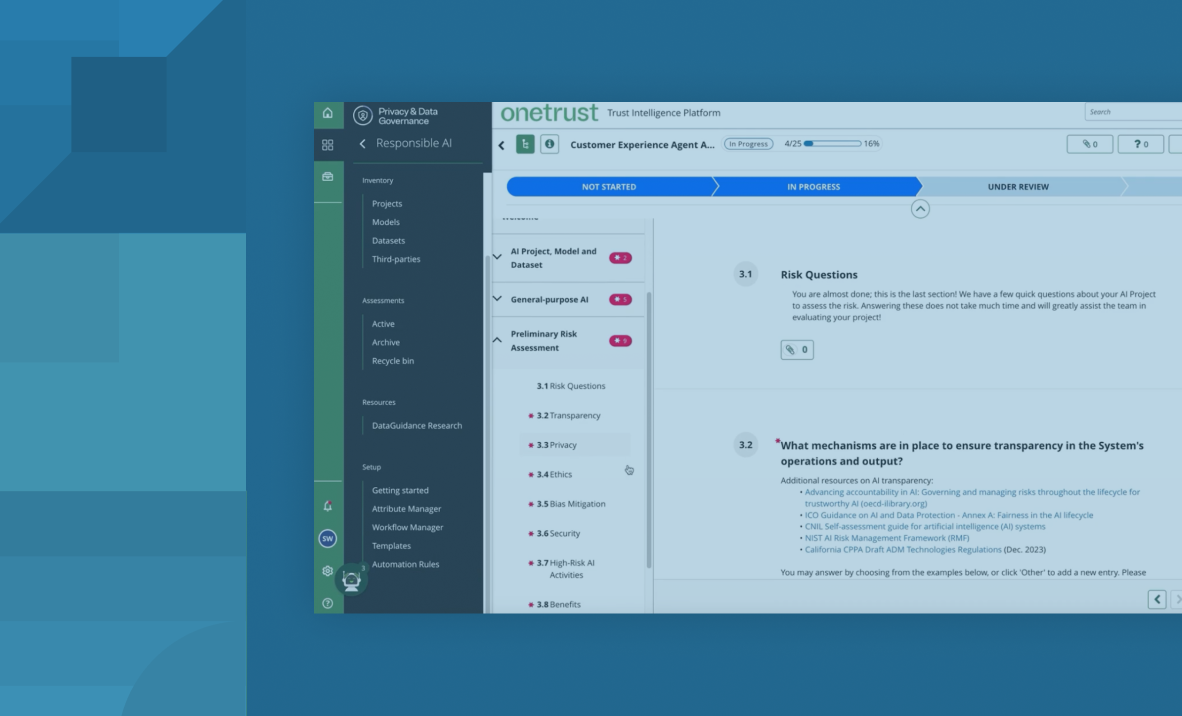
La figura 1 descrive i passaggi per la configurazione della connessione, l'assegnazione di un nodo di lavoro OneTrust e la fornitura delle credenziali di accesso.